Browser-in-the-browser phishing (ook wel BitB-phishing genoemd) is een aanvalstechniek waarbij cybercriminelen een nep-browservenster nabootsen dat eruitziet als een legitiem inlogscherm, zoals dat van Microsoft, Google of een andere vertrouwde dienst. Het venster wordt weergegeven bovenop een echte website, waardoor het voor de meeste gebruikers vrijwel niet te onderscheiden is van een echte inlogprompt. In dit artikel beantwoorden we de belangrijkste vragen over hoe deze aanval werkt, waarom hij zo gevaarlijk is en wat je er concreet tegen kunt doen.
Hoe werkt een browser-in-the-browser aanval technisch?
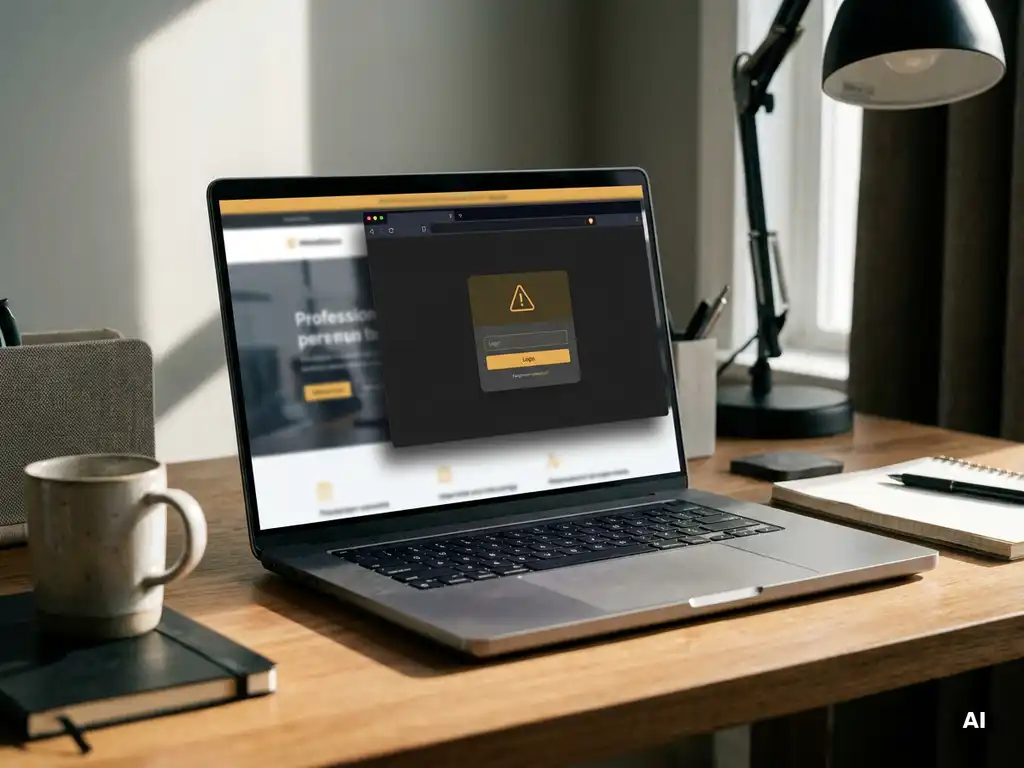
Bij een browser-in-the-browser aanval bouwen aanvallers een volledig nep-browservenster na met behulp van HTML, CSS en JavaScript. Dit neppe venster wordt als een overlay weergegeven op een bestaande, soms zelfs legitieme website. Het ziet eruit als een apart browservenster met een adresbalk, sluitknop en zelfs een groen slotje, maar het is in werkelijkheid gewoon een onderdeel van de webpagina zelf.
De aanval maakt gebruik van een veelgebruikte functionaliteit op het web: de zogenaamde “inloggen met”-knop. Denk aan “Inloggen met Google” of “Inloggen met Microsoft”. Normaal gesproken opent zo’n knop een echt nieuw browservenster van de betreffende dienst. Bij een BitB-aanval wordt dat venster nagebootst. De aanvaller kopieert het uiterlijk van zo’n inlogpagina tot in detail, inclusief de URL in de nep-adresbalk. Die URL ziet er legitiem uit, maar is volledig decoratief en niet functioneel.
Wat de aanval extra gevaarlijk maakt, is dat het neppe venster zich gedraagt zoals een echt venster: het kan worden versleept, geminimaliseerd en heeft de juiste kleuren en lettertypes. Zodra een gebruiker zijn inloggegevens invult en op “Bevestigen” klikt, worden die gegevens rechtstreeks naar de server van de aanvaller gestuurd.
Waarom is browser-in-the-browser phishing zo gevaarlijk?
Browser-in-the-browser phishing is bijzonder gevaarlijk omdat het de meest gebruikte beveiligingscheck van mensen omzeilt: het controleren van de URL in de adresbalk. Omdat het neppe venster een eigen, nagebootste adresbalk bevat met een ogenschijnlijk correcte URL, denken gebruikers dat ze op een veilige pagina zijn. Zelfs technisch onderlegde mensen trappen hierin.
Traditionele phishing is voor veel gebruikers inmiddels herkenbaar: een verdacht e-mailadres, een vreemde domeinnaam of een slecht vormgegeven pagina. BitB-phishing heeft geen van deze zwakke punten. De aanvaller hoeft geen overtuigend domein te registreren, want de zichtbare URL in het neppe venster kan gewoon “accounts.google.com” tonen, terwijl er in werkelijkheid niets van Google bij betrokken is.
Bovendien wordt de aanval vaak uitgevoerd via legitieme of gehackte websites, waardoor beveiligingssoftware die domeinen controleert minder snel alarm slaat. De combinatie van visuele overtuigingskracht en technische slimheid maakt BitB tot een van de moeilijkst te herkennen phishingvormen van dit moment.
Wat zijn de concrete signalen van een nep-inlogvenster?
Er zijn een aantal concrete signalen die kunnen wijzen op een browser-in-the-browser-nep-inlogvenster. Het belangrijkste signaal is het gedrag van het venster zelf: een echt browservenster kun je buiten de grenzen van het browserscherm slepen, een nep-overlay niet. Als het venster vastloopt aan de rand van de pagina, is dat een duidelijk waarschuwingssignaal.
Let verder op de volgende signalen:
- Het venster verschijnt direct op de pagina, zonder dat je browser een nieuwe tab of een apart venster opent in de taakbalk of het dock van je computer.
- De adresbalk reageert niet: je kunt er niet in klikken, niets typen of de URL aanpassen.
- Het venster verdwijnt als je de onderliggende pagina sluit: een echt inlogvenster blijft open, een overlay niet.
- De pagina vraagt om “Inloggen met Google of Microsoft” op een website waar dat ongebruikelijk of onverwacht is.
- Het venster is niet zichtbaar in je taakbalk: echte browservensters verschijnen altijd als een apart item in de taakbalk van je besturingssysteem.
Een snelle test: probeer het venster buiten de grenzen van je browservenster te slepen. Als dat niet lukt, heb je vrijwel zeker te maken met een nep-overlay en niet met een echt inlogvenster.
Welke sectoren en scenario’s worden het vaakst aangevallen?
Browser-in-the-browser aanvallen richten zich het vaakst op sectoren waar veel gebruik wordt gemaakt van single sign-on (SSO), zoals de zakelijke dienstverlening, de financiële sector, de zorgsector en de technologiebranche. Ook gamingplatforms zijn een veelvoorkomend doelwit, omdat gebruikers daar gewend zijn om in te loggen via Steam, Discord of vergelijkbare diensten.
In een zakelijke context zien we de aanval het meest in de volgende scenario’s:
- Valse Microsoft 365-inlogpagina’s op ogenschijnlijk betrouwbare zakelijke portals of samenwerkingsplatforms.
- Nep-Google Workspace-inlogschermen op websites die beweren documenten of rapporten te delen.
- Phishingaanvallen via gehackte of nagebootste leverancierswebsites, waarbij medewerkers worden misleid om zakelijke inloggegevens in te voeren.
- Valse HR- of salarisportals die medewerkers verleiden met berichten over loonaanpassingen of bonussen.
Voor het MKB is het risico extra groot, omdat kleinere organisaties vaak minder strikte beveiligingsprotocollen hebben en medewerkers minder getraind zijn in het herkennen van geavanceerde aanvalstechnieken. Eén gestolen inlogcombinatie kan bij een MKB-bedrijf al toegang geven tot gevoelige klantdata, financiële systemen of de volledige Microsoft 365-omgeving.
Hoe bescherm je een bedrijf tegen BitB-phishing?
Je beschermt een bedrijf tegen BitB-phishing door een combinatie van technische maatregelen, bewustwording bij medewerkers en gelaagde beveiliging. Geen enkele maatregel is op zichzelf afdoende, maar samen verkleinen ze het risico aanzienlijk.
Technische maatregelen
De meest effectieve technische bescherming tegen BitB-phishing is het gebruik van multifactorauthenticatie (MFA). Zelfs als een aanvaller inloggegevens bemachtigt, kan hij zonder de tweede verificatiestap niet inloggen. Wij gebruiken hiervoor Cisco Duo, een betrouwbare MFA-oplossing die eenvoudig te implementeren is voor teams van elke omvang.
Aanvullende technische maatregelen zijn:
- Een wachtwoordmanager zoals Keeper: een wachtwoordmanager vult inloggegevens alleen automatisch in op de echte, geregistreerde URL. Bij een nepvenster herkent de manager de pagina niet en vult hij niets in. Dat is een directe en betrouwbare signaalfunctie.
- Phishing-simulatie en bewustwordingstraining: tools zoals Phished helpen medewerkers om aanvallen te herkennen door realistische oefenscenario’s te simuleren.
- Geavanceerde endpoint-beveiliging: beveiligingsoplossingen zoals Huntress monitoren actief op verdacht gedrag en kunnen aanvallen detecteren die traditionele antivirussoftware mist.
Bewustwording bij medewerkers
Technologie alleen is niet genoeg. Medewerkers moeten weten hoe ze een nep-inlogvenster herkennen. Train je team op de signalen die eerder in dit artikel zijn beschreven en maak het melden van verdachte situaties laagdrempelig. Iemand die twijfelt en dat meldt, is waardevoller dan iemand die doorgaat en slachtoffer wordt.
Wat moet je doen als je slachtoffer bent geworden van phishing?
Als je vermoedt dat je inloggegevens zijn gestolen via een phishingaanval, is snel handelen essentieel. Elke minuut dat een aanvaller toegang heeft tot een account, vergroot de schade. Volg direct deze stappen:
- Wijzig onmiddellijk het wachtwoord van het getroffen account en doe dit via een apparaat en netwerk waarvan je zeker weet dat ze veilig zijn.
- Controleer of hetzelfde wachtwoord ook elders wordt gebruikt en wijzig het op alle andere accounts waar dat het geval is.
- Schakel MFA in als dat nog niet het geval was, zodat de aanvaller ook met het gestolen wachtwoord geen toegang meer kan krijgen.
- Informeer je IT-afdeling of IT-partner direct. Zij kunnen de systemen controleren op verdachte activiteit en verdere schade beperken.
- Controleer recente accountactiviteit: kijk of er onbekende inlogpogingen zijn geweest, e-mails zijn verstuurd of bestanden zijn geopend of gedownload.
- Meld het incident bij de relevante partijen, zoals je bank als het om financiële accounts gaat of bij de Autoriteit Persoonsgegevens als er klantdata betrokken is.
Wacht niet af en minimaliseer de situatie niet. Phishingaanvallen kunnen snel escaleren, zeker in een zakelijke omgeving waar één account toegang geeft tot meerdere systemen en gevoelige informatie.
Hoe NTNT helpt bij de bescherming tegen phishing
Bij NTNT begrijpen we dat phishing, en zeker geavanceerde technieken zoals BitB, voor veel MKB-bedrijven een serieuze bedreiging vormt die moeilijk zelfstandig te beheren is. Daarom bieden wij een gelaagde aanpak die technische beveiliging combineert met bewustwording en actieve monitoring. Concreet betekent dat:
- Implementatie en beheer van MFA via Cisco Duo, zodat gestolen wachtwoorden onbruikbaar worden.
- Inzet van Huntress voor actieve detectie van dreigingen op endpoints en in netwerken.
- Phishing-simulaties en bewustwordingstraining via Phished, zodat jouw medewerkers aanvallen herkennen voordat ze schade aanrichten.
- Beheer van wachtwoordbeveiliging via Keeper, inclusief automatisch invullen dat alleen werkt op geverifieerde domeinen.
- Proactief advies en incident response: als er iets misgaat, staan we direct klaar om de schade te beperken.
Wil je weten hoe goed jouw organisatie beschermd is tegen phishing en andere cyberdreigingen? Bekijk ons aanbod op onze cybersecurity-pagina en ontdek welke stappen je direct kunt zetten om jouw bedrijf beter te beveiligen.